Unbound: Anwendungsbeispiele
Vier durchgerechnete Beispiele für die geführten Unbound-Einstellungen - siehe die Unbound-Seite für die Konzepte dahinter.
Lokale DNS-Zonen
Der geführte Assistent unter Unbound → Lokale Zonen erzeugt A-, AAAA- und CNAME-Einträge für Geräte in deinem Netzwerk, ohne dass du Unbound-Syntax von Hand schreiben musst.
Ziel: Eine Zone home.lan mit drei Hosts:
| Host | IPv4 | IPv6 | PTR ableiten |
|---|---|---|---|
nas.home.lan |
192.168.178.20 |
– | ja |
printer.home.lan |
192.168.178.30 |
– | ja |
ap1.home.lan |
192.168.178.40 |
fd00::40 |
ja |
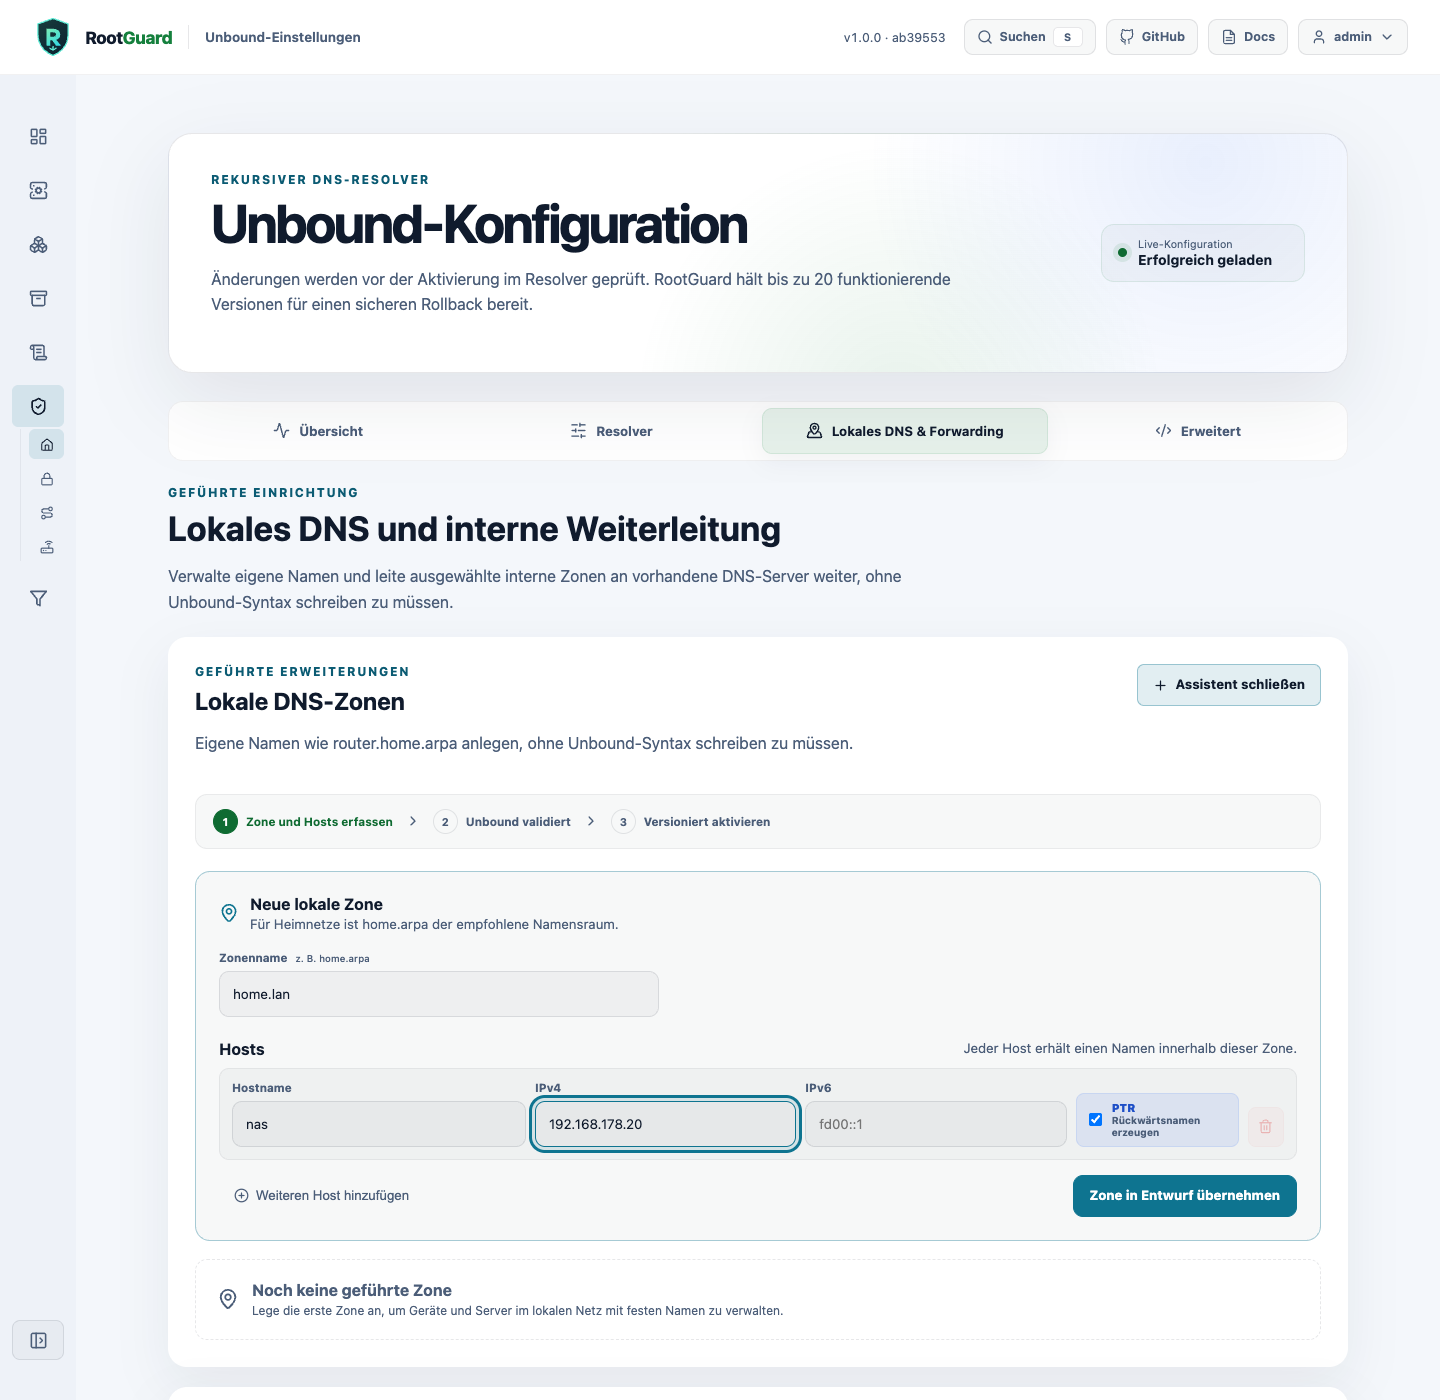
- Öffne Unbound → Lokale Zonen und lege die Zone
home.lanan. - Füge pro Host einen Eintrag mit Name und Adresse(n) hinzu.
- Aktiviere „PTR-Eintrag ableiten" pro Host. RootGuard leitet automatisch die passende Reverse-Zone ab - vorausgesetzt, die Adresse ist über alle geführten Zonen hinweg eindeutig.
- Prüfe die Änderungsvorschau, dann aktivieren. RootGuard führt
unbound-checkconfgegen die effektive Konfiguration aus, bevor irgendetwas aktiv wird.
Grenzen der geführten Oberfläche
Per-Host-TTL und komplexere CNAME-Ketten sind bewusst nicht Teil dieser geführten Oberfläche (Issue #131) - dafür der Expertenmodus.
Conditional Forwarding
Conditional Forwarding leitet Anfragen für bestimmte interne Zonen an eigene DNS-Server weiter, statt sie rekursiv über die öffentliche Root-Hierarchie aufzulösen.
Ziel: Die Zone corp.example an zwei geordnete Server weiterleiten: 10.0.0.53 (primär), 10.0.0.54 (sekundär).
- Öffne Unbound → Conditional Forwarding und lege die Zone
corp.examplean, mit beiden Zielen in dieser Reihenfolge. - RootGuard prüft beide Ziele live gegen den laufenden Unbound-Container: Erst wenn die Zone von einem Ziel mit
NOERRORund einem gültigen SOA-Eintrag beantwortet wird, lässt sich die Zone aktivieren. - Optionale Opt-ins, jeweils einzeln sichtbar: rekursiver Fallback, unsignierte Antworten erlauben (
domain-insecure), private RFC1918-Antworten erlauben. - Aktivieren durchläuft dieselbe Vorschau-, Checkconf-, Versions- und Rollback-Kette wie jede andere Unbound-Änderung.
Schleifenerkennung
RootGuard verweigert Ziele, die auf RootGuard selbst, AdGuard Home oder eine andere bereits konfigurierte Weiterleitungszone zurückzeigen würden.
FRITZ!Box-Import
Statt jeden Host manuell anzulegen, kann RootGuard bekannte Geräte direkt aus deiner FRITZ!Box übernehmen (TR-064). Zugangsdaten sind nur nötig, wenn deine FRITZ!Box eine Anmeldung verlangt.
- Öffne Unbound → Lokale Zonen → Aus FRITZ!Box importieren und trage die FRITZ!Box-Adresse ein (z. B.
192.168.178.1). - RootGuard fragt die Geräteliste ab und zeigt einen Entwurf mit Hostname, erkannten Adressen und Konflikten.
- Wähle einzeln aus, welche Geräte übernommen werden. Nichts wird automatisch importiert; Hostnamen lassen sich vor der Übernahme anpassen.
- Übernommene Hosts durchlaufen dieselbe Vorschau-, Checkconf- und Aktivierungskette wie manuell angelegte lokale Zonen.
Alternative ohne FRITZ!Box: Reverse-DNS-Erkennung über einen expliziten CIDR-Präfix (z. B. 192.168.178.0/24) - nur private IPv4/Unicast-IPv6-Präfixe, max. 256 Adressen insgesamt, 16 parallele Abfragen mit gemeinsamem 15-Sekunden-Limit.
Datenschutz
FRITZ!Box-Zugangsdaten werden ausschließlich serverseitig für die eine Abfrage verwendet - niemals im Browser gespeichert, niemals geloggt.
Private Domains und Reverse DNS
RootGuard entscheidet für jeden der drei privaten RFC1918-Bereiche (10/8, 172.16/12, 192.168/16) einzeln, wie Rückwärts-Lookups behandelt werden: NXDOMAIN (Standard, sicher) oder transparente öffentliche Weiterauflösung (mit sichtbarer Warnung vor der Aktivierung).
Beispiel: 192.168.178.0/24 bewusst öffentlich auflösen lassen, 10/8 und 172.16/12 unverändert auf NXDOMAIN lassen:
- Öffne Unbound → Private Domains.
- Wähle für
192.168/16explizit „Transparente Weiterauflösung". - Bestätige die Warnung und aktiviere - durchläuft dieselbe Vorschau- und Checkconf-Prüfung wie jede andere Unbound-Änderung.
Willst du stattdessen nur, dass 192.168.178.20 als nas.home.lan aufgelöst wird, ist das der falsche Ort dafür - siehe Lokale DNS-Zonen oben: abgeleitete PTR-Einträge funktionieren unabhängig von dieser bereichsweiten Einstellung.
Siehe auch
- Lokales DNS im Heimnetz - die Konzepte hinter diesen Beispielen, unabhängig von RootGuard.
- Erste Schritte mit RootGuard - falls du noch am Anfang stehst.